立即咨询

电话咨询

微信咨询

立即试用
商务合作

长亭科技 谛听D-Sensor大探针全覆盖式欺骗防御方案

长亭科技谛听D-Sensor大探针全覆盖式欺骗防御方案,以最少的资源解决欺骗节点覆盖度问题。长亭谛听(D-Sensor)“大探针”内置多个网口,可同时接入多个网络区域。其单个网口可配置多个VLAN和多个IP,通过Trunk模式将其接入到交换机上,可以在一个网络区域内实现多个IP和多个蜜罐绑定,在节约资源、成本的同时部署更多的伪装欺骗节点,迅速扩大欺骗范围,实现快速威胁感知和诱捕。
立即咨询
icon方案背景icon

东西向流量下威胁感知困境:从攻击者的视角出发,入侵攻击步骤可以大致拆解成为两大部分1、外网突破边界;2、进入内网后的横跳/提权。 上述攻击步骤夹杂在南北和东西流量中,由于企业内部信息资产间的流量交互更为复杂,因此东西向流量较南北向流量更难以管控。攻击流量藏匿于正常的业务流量中,安全运维人员需要大量的时间分析、定位、溯源攻击者,为攻击者利用事件处置窗口期完成后渗 透提供可乘之机,给彻底清除隐患造成极大的困难。

icon需求分析icon
如何掌握内网威胁感知主动权? 内网威胁感知的众多手段中,如终端安全(EDR)、主机安全、全流量分析等,大多以被动感知方式为主,告警日志量大,且不乏错 报、漏报情况,需要高级应急响应人员对日志逐一筛查分析,才可能发现攻击行为的蛛丝马迹,被动检测与响应导致事件分析与处置 窗口拉长,极大可能错失阻击攻击者的最佳时机。
在这种被动感知的威胁检测模式下难以直接获取攻击者真实意图和描述攻击者画像,在企业安全体系中仍存在主动防御能力的缺失。 以欺骗、诱骗手段来挫败或阻止攻击者的认知过程,从而破坏攻击者的自动化工具攻击,拖延其活动进程,检测出其攻击行为,可以 有效增强内网防御整体水位,提升主动防御能力。
icon客户痛点icon

构建有效的网络空间欺骗体系需从监测覆盖度和伪装有效性两个角度出发: 覆盖度:蜜罐应该尽可能多的覆盖,欺骗节点越多,攻击者分析的成本越高,踩中蜜罐的概率也越大。 仿真性:蜜罐服务应该尽可能覆盖业务应用种类,做到可以适应多种业务场景,让攻击者难辨真假。 从以上两点出发,在众多客户场景的需求下,区别于产品自身能力,如何保证更广的覆盖度是很大的痛点:

痛点场景一
某企业网络资产规模较大,有10几个B段地址,每个B 段包括255个C段地址,如果按传统的部署方式,在每 个C段部署1-2个探针,至少要部署2000+探针,投入很 大的成本,却仍然只有1%的覆盖率,客户难以承受。
痛点场景二
某企业无法提供虚拟机资源,需要采用蜜罐硬件探针, 普通硬件探针只支持单网口绑定一个IP,探针数量较多 时需要占用大量的机架资源,为客户造成巨大负担。
icon解决方案icon

谛听(D-Sensor)“大探针”全覆盖式欺骗防御方案

“大探针”方案是以最少的资源解决欺骗节点覆盖度问题。长亭谛听(D-Sensor)“大探针”内置多个网口,可同时接入多个网络区域。其单个网口可配置多个VLAN和多个IP,通过Trunk模式将其接入到交换机上,可以在一个网络区域内实现多个IP和多个蜜罐绑定,在节约资源、成本的同时部署更多的伪装欺骗节点,迅速扩大欺骗范围,实现快速威胁感知和诱捕。

icon极致压缩成本,构建大规模威胁监测“蜜网”icon

成本节约是本方案的最大亮点,“大探针”版本的谛听(D-Sensor)具备多网络接口,可单台探针同时覆盖多个网 段,对于网段复杂的客户而言典型的应用场景是,A、B、C三个网段可以同时接入一台谛听(D-Sensor)“大探 针”,并配按需配置的欺骗节点数量,一台“大探针”可以按需配置几百、上千甚至更多的伪装欺骗节点,在客户的 整体网络架构中构建高密度“蜜网”体系,大规模提升攻击者踩中蜜罐的概率。

icon高业务仿真蜜罐,“0误报”诱捕、溯源、反制攻击者icon

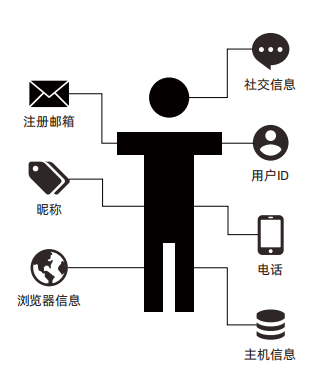
利用蜜罐所捕获的攻击必然为真实攻击这一特性,该方案在大规模节点的 覆盖之下,极大效率提升内网攻击响应的速率。 谛听(D-Sensor)内置50余种蜜罐服务模版,可以支撑用户根据实际业务需 求,布设各类系统服务、Web服务和数据库服务,实现应用、数据、设备 层欺骗,同时谛听(D-Sensor)蜜罐支持用户自定义服务标识、蜜罐诱饵 等,并支持真实的访问交互,实现高仿真、高交互的伪装服务,还可在伪 装服务上开启相关缺陷,诱导攻击者释放攻击载荷。 攻击者入侵蜜罐时,其设备指纹、社交信息、位置信息等都将被采集,通 过谛听(D-Sensor)的WebRTC技术和自研“黑科技”可以进一步获取到攻 击者的主机信息、浏览器信息、社交信息、真实IP、代理IP等。通过对采 集数据的综合研判,可准确定位攻击者真实身份。
icon虚实结合,主机安全联动构建威胁感知“全局之眼”icon

通过主机安全产品牧云(CloudWalker)的蜜罐诱捕能力将攻击流量重定向至谛听(D-Sensor),实现“虚实结合”的 主机资产蜜罐覆盖网,联动后的方案更大的提升了威胁感知的细粒度,为谛听(D-Sensor)的后端分析平台提供更加完 整的数据源,更精准分析和溯源攻击行为和攻击主体,实现内网威胁感知秒级告警。

icon方案优势icon

最低硬件探针部署成本下

构建更多欺骗节点覆盖的蜜网体系

诱使攻击者暴露其地址和意图

为边界防御提供精准的威胁情报

内置语义分析引擎

精准识别、判定多种扫描与攻击行为

攻击者横向移动时

实现实时响应的威胁感知和诱捕

全量端口监听,可以快速发现攻击探测行为

(如高危端口137、138、139、445等)

全开放接口,可与威胁情报、日志系统等联动

多维度描绘攻击者画像,精准溯源

产品推荐

瞬安信息星盘平台
瞬安信息星盘平台,以智能数据运营为核心,是专业的外部数据集成与大数据开发治理平台。具备行为特征分析、异常量化评估、智能关联挖掘核心能力,聚焦全网安全告警降噪、威胁关联分析与资产统一管理。适配技术资源有限的大型组织,深度挖掘数据价值,强化威胁感知与安全运营效率,构建智能、高效、可落地的数据驱动安全防护体系。
免费试用
查看详情
万户软件Flex无纸化会议管理系统
Flex 无纸化会议系统通过将移动智能会议终端和OA服务端深度融合,实现了会前、会中和会后的一体化线上管理,确保会议有序安排、资源有序共享、材料有序管理、决议有序落实,功能包括:议题管理、会议通知、排座管理、会议室管理、文件管理、会议统计等。
免费试用
查看详情
网星安全ITDR-AD域安全解决方案
网星安全 ITDR-AD 域安全解决方案,整合 AD 域安全防护管理系统与身份威胁检测响应工具。实时监控 AD 域环境,精准识别身份异常与攻击风险,提供动态权限管控及漏洞修复。结合威胁情报分析,快速处置安全事件,强化账号管理,构建主动防御体系,守护企业 AD 域核心资产与业务安全。
免费试用
查看详情
傲梅科技傲梅远程桌面控制软件
傲梅科技的傲梅远程桌面控制软件,用流式协议降低远程会话延迟,屏幕捕捉消耗CPU低,运动图像编解码保证画质,可同时控制多台电脑实现一对多支持,即时聊天同步沟通,支持安全代码访问无人值守主机,手机也能反向控制电脑或镜像到电脑屏幕。
免费试用
查看详情