立即咨询

电话咨询

微信咨询

立即试用
商务合作

瑞星终端威胁检测与响应系统NDR

瑞星网络威胁检测与响应系统(RS-NDR)是一款基于流量侧的分析检测产品,通过对采集的网络全流量数据进行深度挖掘和关联性分析,结合传统的安全检测能力,实时监测网络流量,发现网络安全隐患的同时对网络威胁或异常流量进行追踪溯源,并能够通过联防联动策略,协同外围的安全设备进行响应拦截和安全处置,实现威胁的采集、检测、分析、响应的闭环管理,从而保障所管辖的业务网络、支撑系统及整个信息化系统安全高效的运行。
立即咨询
icon瑞星网络威胁检测与响应系统RS-NDRicon
iconNDR 是什么?icon
NDR 是“网络检测与响应”(Network Detection and Response)的缩写,为一种网络安全解决方案,它的主要目标是监测、检测和响应网络中的安全威胁和攻击。NDR 系统通过实时监控网络流量,分析网络中的数据包和事件,以识别潜在的安全问题。当发现异常行为或潜在的攻击时,NDR 系统会发出警报,并采取自动化响应措施,例如隔离受感染的设备或阻止恶意流量。
NDR 技术通过收集、分析和解释网络流量数据,识别出潜在的恶意活动和异常行为。与传统的防火墙和入侵检测系统(IDS)不同,NDR 注重监控网络内部的通信和活动,以便及早发现已经渗透到网络内部的威胁。
icon产品简介icon

瑞星网络威胁检测与响应系统(RS-NDR)是一款基于流量侧的分析检测产品,通过对采集的网络全流量数据进行深度挖掘和关联性分析,结合传统的安全检测能力,实时监测网络流量,发现网络安全隐患的同时对网络威胁或异常流量进行追踪溯源,并能够通过联防联动策略,协同外围的安全设备进行响应拦截和安全处置,实现威胁的采集、检测、分析、响应的闭环管理,从而保障所管辖的业务网络、支撑系统及整个信息化系统安全高效的运行。

威胁检测
病毒检测
IOC威胁情报检测
挖矿检测
入侵活动检测
异常流量检测
数据采集
产品事件日志
网络元数据
原始数据包pcap
威胁分析
全网安全状况
安全态势
威胁追踪溯源调查
ATT&CK模型分析
异常行为分析
威胁响应
告警(转人工处置)
旁路阻断
防毒墙、EDR、ESM联动处置
自动化编排
第三方标准化接口
icon产品优势icon
01
100%国产自主研发
02
应用基于 ChatGPT 大语言模型的人工智能技术的网络威胁检测引擎
03
实时网络安全态势感知,全网威胁清晰可见
04
自动化分析和识别潜在威胁,减少人工干预
05
利用瑞星威胁情报平台的海量大数据追溯威胁行为轨迹,从源头解决网络威胁
06
聚焦安全威胁,更趋于实战,实现全流量数据采集、检测、分析、响应安全闭环,保证业务的连续性
icon产品功能icon

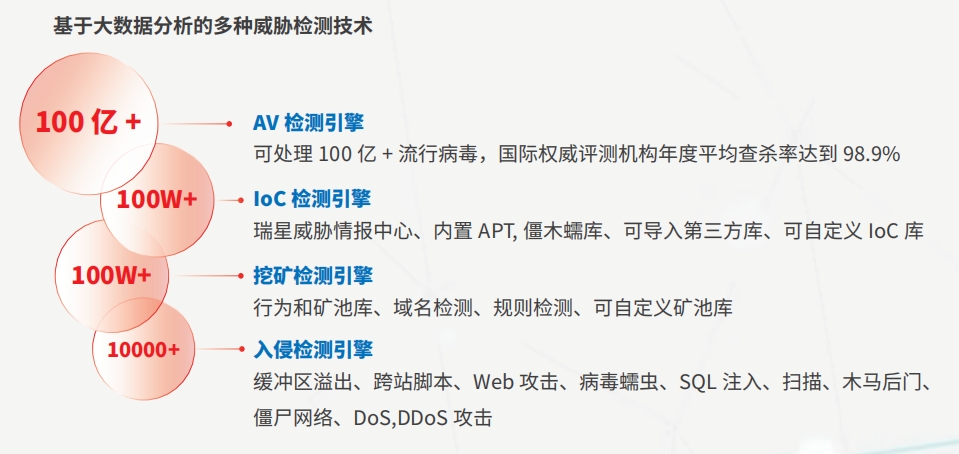
基于全流量数据采集技术的异常流量检测,对50多种协议的全流量数据进行采集与分析,形成元数据会话日志画像和原始PCAP数据包,及时发现DGA域名、弱口令等异常流量与潜在威胁,调查取证并实时告警,便于用户及时采取有效防护措施。
icon多维度、多场景、多模型的威胁分析能力icon

基于大数据分析,结合数据融合、深度挖掘、机器学习、语义分析、事件关联等技术,对不同来源、不同维度的安全事件和流量日志进行全面深入的分析,并根据威胁情报技术和 ATT&CK 框架模型,及时掌握威胁攻击全过程,准确定位攻击来源和受害目标,对威胁进行追踪溯源,实时感知网络安全态势,协助用户实现多维度、多场景、多模型的威胁分析。

icon安全编排自动化和安全响应处置能力icon

采用自动编排技术对网络威胁进行自动化响应和处置,同时支持与其他产品间的联动,以解决分布在不同区域的网络风险和异常问题,并根据业务情况和安全等级,实现自动或手动响应处置。

icon应用场景icon
日常异常流量监测应用场景

对异常网络流量行为进行实时监测,更快发现高频攻击、恶意软件入侵、内网横移、数据外泄等高级威胁所产生的恶意流量,并且追踪溯源,弥补其他安全工具的不足之处。

威胁溯源及取证

基于威胁情报技术和关联分析,可以及时追踪到网络威胁的来源,并清晰了解攻击的整个过程,以便采取应对措施,避免同一威胁再次发生。

挖矿、勒索、IOC 检测

随时了解掌握全网安全状况,及时发现挖矿活动、勒索软件、APT 攻击和 IOC 连接等网络威胁,并及时处置,避免危害扩大,最大程度降低损失。

等保合规性建设

满足企业或单位的等保建设需求,覆盖等保2.0 安全区域边界 - 入侵防范控制项要求,并超越针对新型网络威胁的检测发现、溯源取证和响应处置方面的能力要求。

关基保护建设

协助政府用户,发现安全风险和漏洞,提升网络与信息系统的安全管理和防范水平,满足定期网络安全检查工作中的安全需求。

攻防演练中的应用

在攻防演练中,通过对正常业务与威胁行为模式进行建模,能够在第一时间发现入侵事件,甚至还原整个攻击流程。

icon用户价值icon
安全防护重要补充手段

既是企业安全非常关键的基础设施,能够提升威胁安全防护能力,还是保障业务系统的安全、稳定和高效运行的一种有力手段。

降低网络威胁的风险

通过全流量数据采集和自动化分析,发现异常流量与潜在威胁,进行快速检测和响应,有效降低相应风险。

减少安全事件的影响

根据业务情况和安全等级,第一时间完成风险和异常的响应处置,避免威胁的持续传播和扩散,减少安全事件对业务的影响,提高业务连续性。

检测和响应网络威胁

发现、响应包括恶意软件、病毒入侵、网络攻击在内的各类网络威胁,有效保护用户网络环境。

提高网络安全性

掌握威胁攻击全过程,准确定位攻击来源和受害目标,提供相应的告警和建议,从而提高网络安全性。

提高安全管理效率

详细记录检测数据,提供可视化的分析和报告,帮助用户更快理解网络状态和威胁情况,提高管理效率。

icon产品架构icon

瑞星网络威胁检测与响应系统(RS-NDR)主要包括流量采集探针RS-NDR-V和分析响应中心RS-NDR-C两个平台组成。
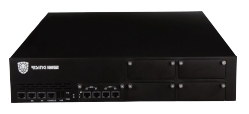
流量采集探针 RS-NDR-V
以协议识别、协议分析、会话重组以及代理服务为基础架构,整合反病毒、IoC检测、入侵检测、异常流量检测等安全功能,与安全分析平台共同构造成完整的威胁检测、流量采集、数据分析与处置响应解决方案。
分析响应中心 RS-NDR-C
以数据采集分析、可视化展示、事件分析、全流量分析等技术模型为基础,整合风险管控、威胁分析、联动处置、ATT&CK矩阵等功能,实现对网络安全平台的集中管控,形成从威胁检测、数据分析到处置响应的安全解决方案。
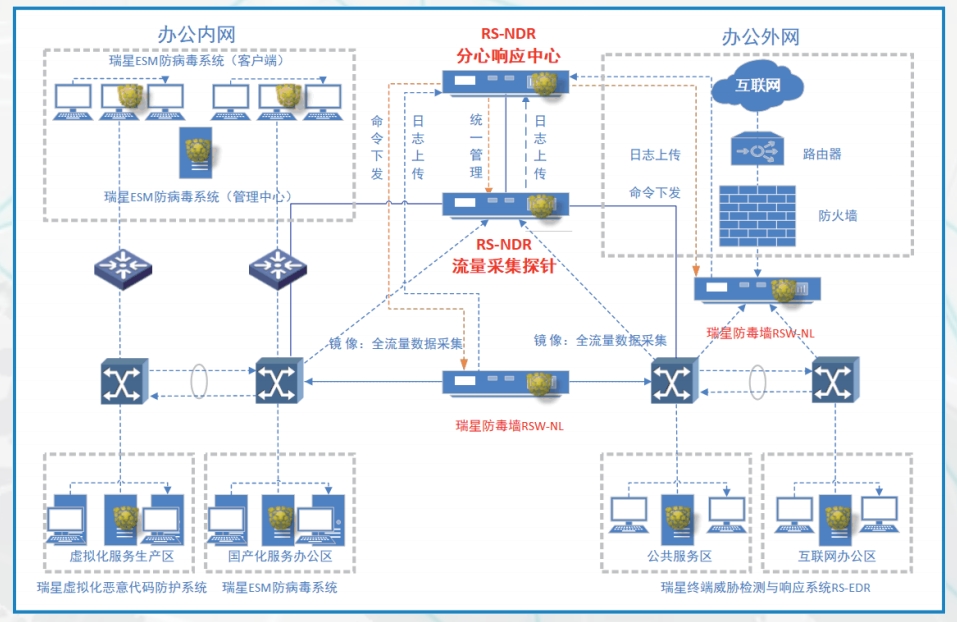
icon产品部署icon

产品推荐

刺猬响站建站平台
刺猬响站建站平台,30+组件,灵活满足网页排版、展示需求 ,支持自定义全站或单个页面、文章、产品的标题、描述、关键词 。提供高性能云服务器,多重监控及备份保证数据安全。采用内核加固技术来增强服务器自身对抗恶意代码和黑客攻击的策略。
免费试用
查看详情
蓝精灵
九州云蓝精灵工具实现了工具化处理从VMware、物理机、KVM等原有业务系统向OpenStack平台迁移的工作,从而代替原有迁移过程的重复劳动。
免费试用
查看详情
华宇元典睿核企业法务知识自动化平台
华宇元典睿核企业法务知识自动化平台,它集成合同智审管理系统与法律知识推理系统,构建专业企业级法务知识体系和数字化知识库,还配备企业内部知识搜索引擎,全面提升法务工作效率与质量。
免费试用
查看详情
盯目Wings目标管理工具
盯目Wings目标管理工具适合国内企业使用的目标管理软件,以“目标”为基点,集成了目标、项目、汇报、 绩效等功能,将目标执行过程中的人、财、事高效联结,形成完整的PDCA工作循环,解决了组织大 目标与员工执行脱钩、管理缺乏过程管控、绩效激励低效等问题,致力于提升组织协作效率,让管 理更有“掌控感”,目前已经服务了互联网、制造业、跨境贸易、游戏、新能源、电商、服务等众多行业客户。
免费试用
查看详情