立即咨询

电话咨询

微信咨询

立即试用
商务合作

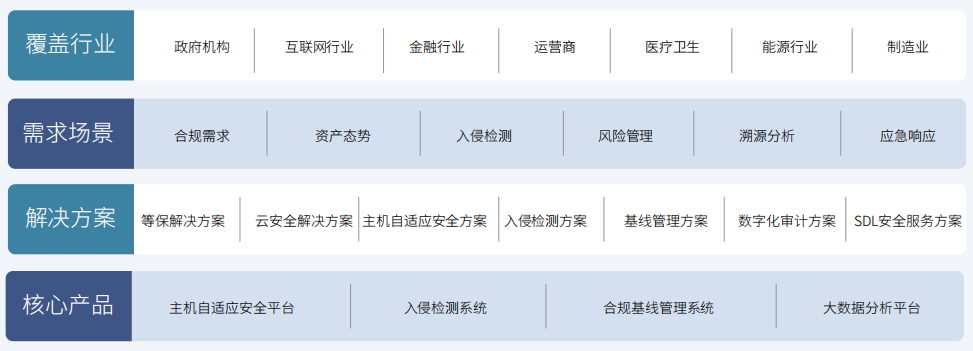
青藤云安全 入侵检测解决方案 (HIDS)

青藤云安全,入侵检测解决方案 (HIDS)通过多维度的感知网络叠加能力,保证了能实时发现失陷主机,对入侵行为进行告警。能够提供深入详细的入侵分析和响应手段,从而让用户精准有效地解决问题。
立即咨询
icon青藤云解决方案icon
传统网络安全架构无法应对新的安全威胁
随着云时代的来临,业务变得越来越开放和复杂,固定的防御边界已经 不复存在,而黑客的手段却越来越多样化。大多数企业在安全保护方面, 还是优先使用拦截和防御以及基于策略的防御控制手段将危险拦截在 外,但高级定向攻击总能轻而易举地绕过传统防火墙和基于黑白名单的 预防机制,安全威胁已防不胜防。
青藤主机自适应安全架构
针对0Day漏洞、特种木马和内部威胁,青藤提出了自适应安全架构,以异常行为检测、入侵取证、威胁情报等为 手段,不再依赖于对黑客攻击认知,而是基于动态监测异常行为,把攻击、漏洞、人员、行为、应用、进程等日志信 息实时汇集起来进行全局分析,快速判定攻击。

icon入侵解决方案—面临挑战 icon
1
对0Day漏洞、免杀木马、内部入侵等 检测能力有限,对于高级入侵事件的响应周期过长。
2
当前在服务器上,特别是Linux服务 器上,缺乏一个行之有效的失陷检测 系统。
3
传统基于流量层面的APT检测方案 存在大量误报、容易被绕过、横向流 量检测能力严重不足等问题。
4
无法提供全面有力的入侵行为数据作为证据。
icon入侵解决方案icon

通过对入侵行为的分析及时发现外部和内部的攻击。

通过用户攻击行为和特征库两种方式保障Linux服务器的安全。

通过攻击行为分析提高检测能力,降低误报率。

通过对主机层的入侵保护, 支持横向(东西向)网络入 侵检测。

将入侵行为进行保存,以便后续进行追溯。
icon方案优势icon

通过多维度的感知网络叠加能力,保证了能实时发现失陷主机,对入侵行为进行告警。

我们不只能发现入侵,更能够提供深入详细的入侵分析和响应手段,从而让用户精准有效地解决问题。

提供结合专家经验,威胁情报、大数据、机器学习等多种分析方法,通过对用户主机环境的实时监控和深度了解,有效发现包括“0day”在内的各种未知黑客攻击。

产品推荐

美橙建站之星企业营销型网站建站工具
美橙建站之星企业营销型网站建站工具,集成企业自助网站制作与营销模版建站功能。提供海量行业营销模板、可视化编辑及 SEO 优化工具,支持一键生成适配 PC / 移动端的营销型网站,助力企业快速搭建品牌官网与电商平台。无需代码基础,是企业自助建站与网络营销优选平台。
免费试用
查看详情
网际思安邮件统一威胁管理系统
网际思安邮件统一威胁管理系统,提供SMTP 认证攻击防护、EHLO攻击防护等防御功能,支持通过SIEM自定义攻击模型,对攻击IP实时进行封禁、解禁、永久阻断等。 实时检测邮箱帐户的登录活动及异常发现,系统检测到邮件账户异地登录行为时,可发送告警邮件。
免费试用
查看详情
麦杰科技 openPlant 实时数据库系统
openPlant 是厂级实时数据库系统,负责测点采集、压缩存储、权限管控与对外供数,让自控与信息中心在同一份动态数据上做监控、报表与分析。
免费试用
查看详情
薪人薪事HR一体化解决方案
薪人薪事 HR 一体化解决方案,招聘模块支持简历查重、自动标记候选人优劣标签,一站式完成面试排期、录用审批、背调与 AI 线上面试,同步待入职人员信息。系统生成可视化招聘数据,展示招聘进展、转化漏斗、渠道投放效果、面试官效率,输出人才画像与月度招聘报表,多维度智能分析招聘全链路数据,全面赋能企业数字化人力资源管理。
免费试用
查看详情