立即咨询

电话咨询

微信咨询

立即试用
商务合作

思福迪LogBase SAS大数据安全综合运营平台

思福迪LogBase SAS大数据安全综合运营平台,打造新一代的大数据安全综合运营平台,面向场景、面向业务提供弹性灵活的功能组件与分析实践; 以“大数据处理”与“AI智能”为核心技术支撑,以智能化、自动化运营为核心目标,将安全战略由被动转向主动,全面保障客户业务的安全。
立即咨询
icon建立融合新兴科技的安全防御体系,增强安全分析智能icon
自适应安全架构
自适应安全框架,以应对云大物移智时代所面临的安全形势。整体架构 分为预测、防御、检测、响应四个维度。
持续监控、自主进化
强调安全防护是一个持续处理的、循环的过程,细粒度、多角度、持续化的对安全威胁进行实时动态分析。自动适应不断变化的网络和威胁环境,并不断优化自身的安全防御机制。
增加预测、升级响应
从防御和应急的思路中解放出来,加强监测和响应能力以及持续的监控和分析,引入全新的预测能力。基于历史数据生成基线,实时感知网络变化,并自动优化或提供优化建议。
icon新一代 大数据安全综合运营平台icon
LogBase SAS 新一代大数据安全综合运营平台
打造新一代的大数据安全综合运营平台,面向场景、面向业务提供弹性灵活的功能组件与分析实践; 以“大数据处理”与“AI智能”为核心技术支撑,以智能化、自动化运营为核心目标,将安全战略由被动转向主动,全面保障客户业务的安全。
icon数据处理流程icon
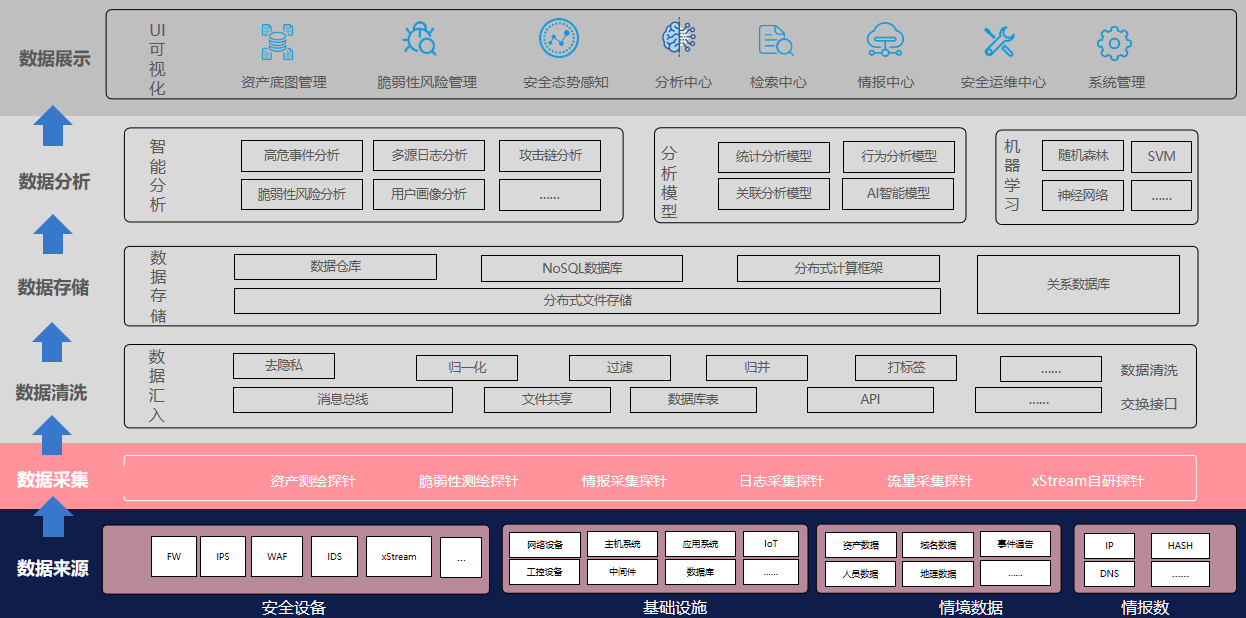
icon业界领先的大数据技术架构与分析引擎icon
icon产品能力框架icon
icon数据采集能力icon
icon物联网/互联网空间底图测绘icon
平台 定位:做平台的平台
摸清家底 : 构建用户资产大库,全生命周期管理; 认清风险 : 精确、全面感知资产脆弱性、减少误报; 消除噪音 : 通过最精确的数据,实现关联性分析,识别有效攻击。
生态 定位:做生态的土壤
业界领先脆弱性评估工具, 具有业界极低的误报率,六西格玛精度, 拥有业内深入、广泛的漏洞覆盖范围, 51,000+ CVE,130,000 +插件,每周发布 100 多个新插件。
icon资产/脆弱性自动识别管理icon
资产指纹自动发现
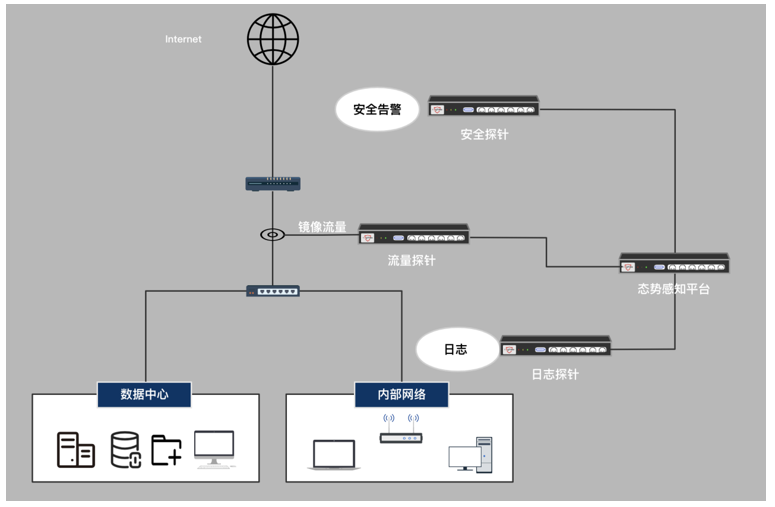
通过主动网络扫描方式获取内网静态资产;通过流量探针抓取的方式获取动态资产;支持资产同步,统一纳入管理
资产多维度管理
资产支持资产组、资产类型、资产价值、区域、接入时间等多维度进行划分管理。
资产特征画像
资产风险等级 资产受攻击趋势 资产威胁事件 资产脆弱性分布
脆弱性自动发现
自动检测资产的应用漏洞、系统漏洞、高危漏洞、高危端口检测、弱口令、资产状态变化等情况
脆弱性多维度管理
脆弱性支持分组、类型、区域、视图、发现时间等多维度进行划分管理
icon安全分析能力分类icon
关联分析
逻辑关联
统计关联
情境关联
情报关联
规则分析
日志清洗
事件提炼
事件聚合
指标统计
行为分析
行为轮廓
罕见分析
对照分析
预测分析
专项分析
攻击链分析
离线模型训练
DGA分析
隐蔽信道分析
icon关联分析:多源异构、常用思路icon
日志与资产属性关联
针对内网的目的IP事件,且这些目的IP的操作系统是Windows7
基于逻辑表达式的规则
目的IP=XX &( 目的端口=80 || 目的端口=8080)
日志与资产弱点关联
针对某些目的IP攻击事件,且这些目的IP具有某个特定弱点
日志与威胁情报关联
来自某些源IP攻击事件,且这些源IP被威胁情报标识为有组织黑客所掌握的恶意IP
基于统计条件的规则
一分钟内某个源IP连续登录某个目的IP失败的次数大于6次
更多…
通过事件关联引擎进行规则匹配,识别已知模式的攻击和违规
icon关联分析:可视化编辑、分析目的icon
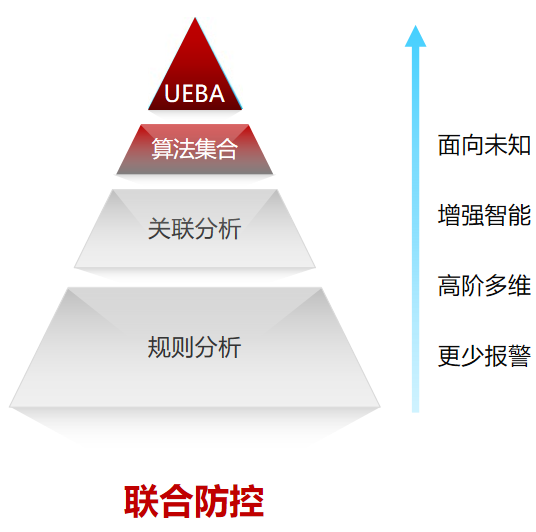
iconUEBA的必要性:规则分析&关联分析依然存在瓶颈icon
大数量:典型大企业需要管理的用户数超过上万 -> 对每一个人每一种行为定义规则不可行。
时效性:用户允许的正常行为模式行为随着其部门、级别、项目组的变化也会变化 -> 时刻维护更新行为规则需要大量人力。
复杂性:多个维度综合看才能发现行为异常 -> 规则系统难以表达复杂行为序列。
不可预见性:如何定义以前从未见过的异常行为-> 规则系统只能定义已知的正常和异常。
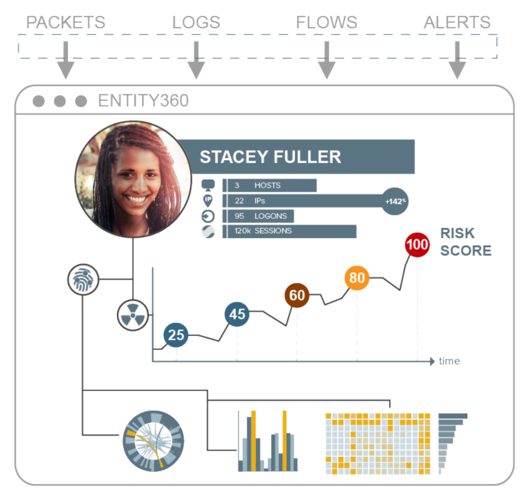
iconUEBA的基本思路icon

以部门、个人、资产、资产群等为单位建立多维度行为基线(高维多源),关联用户与资产的行为(自然身份),用机器学习算法和预定义规则找出严重偏离基线的异常行为,不单纯把行为分成非白即黑,而是经过概率计算输出灰度(异常分值)。多维度三大类基线:数量:1小时登陆多少次,关系:登陆使用设备以前是否用过,序列:登陆后依次进行哪些操作。

icon场景实践:账号盗用或违规行为icon

基于用户身份和全流量信息,免配置阀值,准确发现账号盗用、违规行为

icon场景实践:人机识别或本人识别icon

基于行为生物识别技术&UBA画像,实现移动交易/支付反欺诈

icon分析总结icon
UEBA可着手解决的威胁场景:人机识别欺诈检测,本人识别欺诈检测,风险群体监控,关键应用访问/活动监控,高管资产的访问行为监控,特权账号的滥用检测,DLP事件评估,主机失陷检测,高权限账号监控,账号盗用检测,账户锁定风险分析,账号创建风险分析,账号共享风险分析,违规/未授权行为。价值:降低误报、快速检测威胁、免配置规则策略、自学习动态调整。
icon专项分析:离线训练&实时检测icon
icon专项分析:DGA恶意域名模型实时检测icon

攻击者使用域名将恶意程序连接至C&C服务器,从而操控受害者机器。这些域名通常会被编码在恶意程序中,使攻击者具有了很大的灵活性,可以轻松地更改这些域名以及IP。攻击者可以利用算法来生成用做域名的伪随机字符串,有效的避开黑名单列表的检查, 恶意域名检测模型通过机器学习的方法能将此类恶意域名检测出来。

icon情报预警icon
icon攻击链预警icon

攻击链预警:攻击链阶段判定及预警& MITRE ATTCK攻击者知识库

场景说明
很多持续性攻击行为都是由若干个活动组成的,而不同的活动可以按攻击时间归纳为若干个阶段,这些阶段串起来就形成了攻击链。攻击链分析就是试图刻画出攻击者的攻击活动链条的过程。
数据源:全部日志
主要算法
聚类算法
日志特异度算法
首先基于日志类型划分攻击阶段,然后使用算法筛选攻击线索日志,并映射到攻击阶段节点中,最后基于线索日志进行回溯、尽可能地讲攻击阶段补全,基于攻击阶段进行预警、精准预测下一步攻击目标。
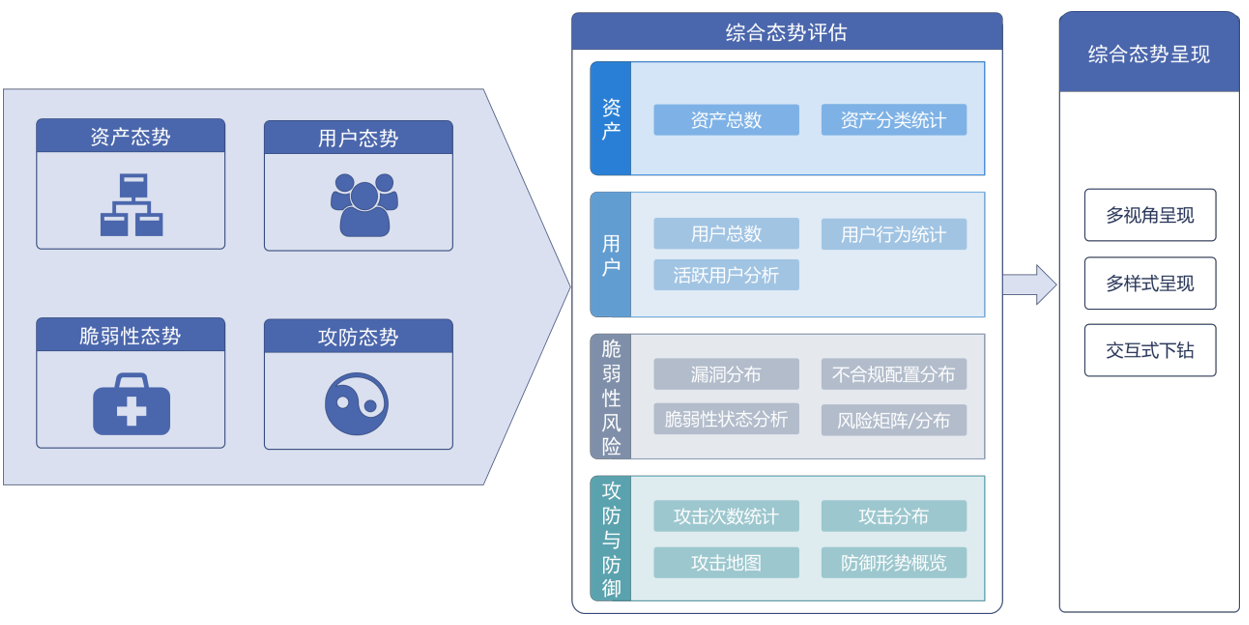
icon多维度视角icon
icon部署方式icon
单级部署
部署一个管理中心,可以部署一个或多个各种类型的采集器。
分布式部署
管理中心挂载分布式计算与存储节点,分布式采集摄取的数据存入节点。
级联部署
部署多个管理中心,一个管理中心连接多个下级管理中心,上下级之间能交换信息,每级可以部署一个或多个采集器。
icon优势概括icon

产品推荐

智睿思维MBSES系统工程软件
智睿思维基于模型的系统工程软件(MBSES)是一个辅助实施基于模型的系统工程(MBSE)工作的软件工具,它为系统工程师建立系统的数字化模型提供支持。MBSES 基于OMG(对象管理组织)的国际化标准 SysML(Systems Modeling Language,系统建模语言 )/UML(Unified Modeling Language统一建模语言),可建立具有内在相互关联的系统数字化模型,为系统工程师建立复杂系统的需求模型、动态行为模型及架构模型提供强大的软件工具支撑。
免费试用
查看详情
阿里云性能测试PTS
阿里云性能测试PTS,提供请求成功率、响应时长、吞吐量(TPS)秒级指标,精准观测性能拐点。支持 Postman、JMeter、Swagger、Har 脚本导入压测场景。支持通过 OpenAPI,将阿里云压测能力集成至自研压测平台和持续集成、持续测试平台。
免费试用
查看详情
智物联设备远程运维物联网解决方案
智物联的设备远程运维方案,利用云计算、硬件网关、大数据等技术,通过对工业设备进行数据采集,实现设备的远程监控,PLC程序远程升级,故障报警与实时通知,远程故障诊断与固件升级,统计报表,设备维护保养,预测性维护,大数据分析等功能。
免费试用
查看详情
中安威士综合日志审计系统
具有全面日志采集能力,支持对各种主流、非主流日志采集;海量原始日志分析挖掘能力,发现异常安全问题;高效全面的审计和丰富的报表。
免费试用
查看详情