立即咨询

电话咨询

微信咨询

立即试用
商务合作

安天智甲终端检测与响应系统EDR

安天智甲终端检测与响应系统EDR是一款面向办公机、服务器、专用设备等资产的终端安全防护产品。智甲具有资产管理、风险检测、威胁检测与处置、微隔离与事件调查等多种防护能力,以此打造端点识别、塑造、防护、检测和响应的安全闭环运营体系,实现终端安全有效防护。
立即咨询
icon信息不全面、告警数量多,安全事件处置难度大icon
告警信息过于简单
某些产品的告警仅有文件基础信息和病毒信息,其他重要信息缺失
告警缺乏完整展现
告警都是单独的行为或者文件,缺乏关联与溯源分析,也无法形成完整攻击画像
告警数量过多,处理任务量巨大
单日告警可能上千条,纯分析类产品更是无法自动处置,依赖人工难以告警清零,导致威胁长时间存在
icon单一处置手段难以应对复杂的安全事件响应需求icon

一次复杂的安全事件响应会包含行动准备、全网检测、取证固证、威胁清除、环境恢复、预防措施 建立等多方面,如果缺乏高效的工具支撑可能需要几天甚至几周才能完成,此时威胁已存在多时。

icon智甲终端检测与响应系统定位与能力icon

安天智甲终端检测与响应系统(简称“智甲EDR”)是面向办公机、服务器、虚拟化主机、工控机等设备的终端安全防护产品,智甲EDR依 托安天自主研发的AVL反病毒引擎和海量威胁情报,通过资产管理、威胁检测与分析、主机管控、事件调查等多种能力,打造“可管理”、 “可感知”、“可防护”、“可响应”的全场景、一体化的终端安全纵深防护体系。

 
icon多能力融合、一体化架构,打造安全运营闭环icon
高效构建 安全环境
助力管理员高效完成配置加固、风险处置、暴露面收敛等工作,构建安全资产环境
快速响应 灵活处置
通过可编排的应急响应能力快速完成准备、 检测、定位、处置等工作,高效完成响应 任务,缩短威胁存在时间
防威胁 护资产
防护勒索病毒、挖矿病毒、窃密木马等各 类威胁攻击,保障系统与数据安全
约束边界 阻止入侵
通过约束主机网路和接口组织入侵攻击和 违规操作,降低资产安全风险
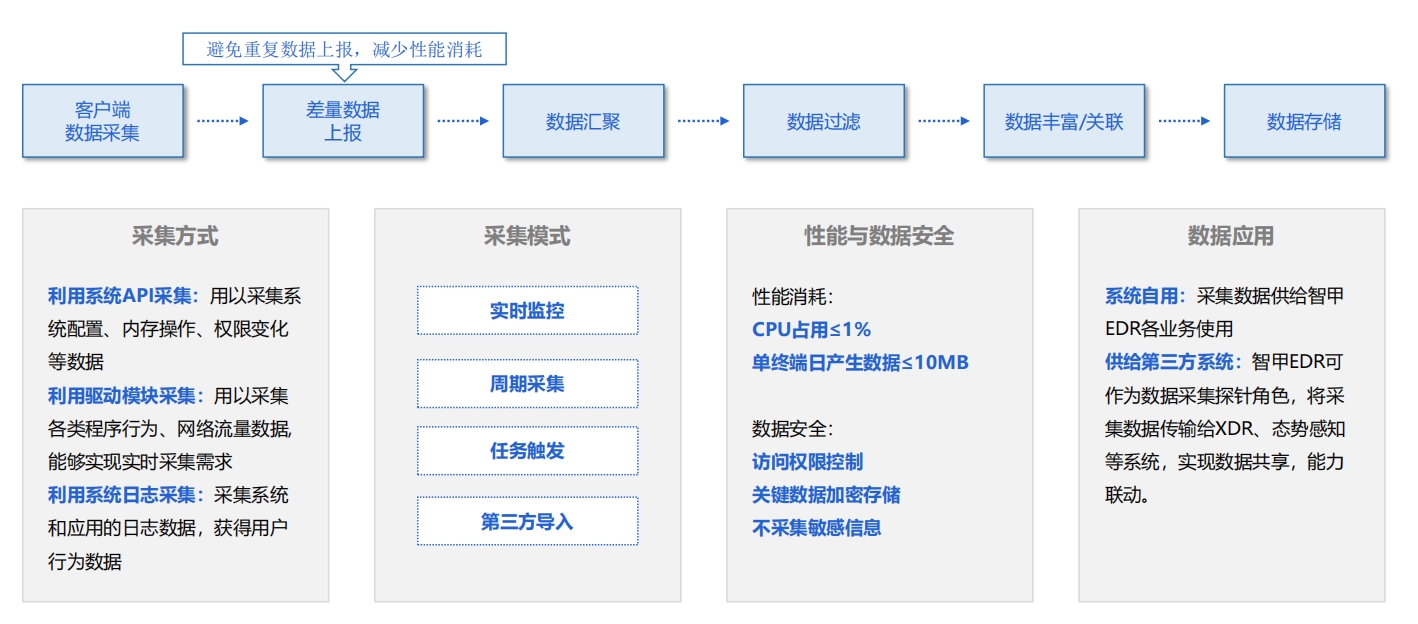
icon数据采集:良好的数据采集能力让终端被“看得清”icon

全面的数据是确保充分掌握资产安全状态、发现各类威胁事件、进行溯源分析、实现有效处置的必要基础,例如一次威胁事件可能包含文件操 作、异常行为执行、网络连接、敏感指令调用等多种行为,如果无法充分采集相关数据就会导致不能掌握威胁全部信息甚至根本无法发现威胁, 因此数据采集是EDR产品的重要“隐藏能力”。
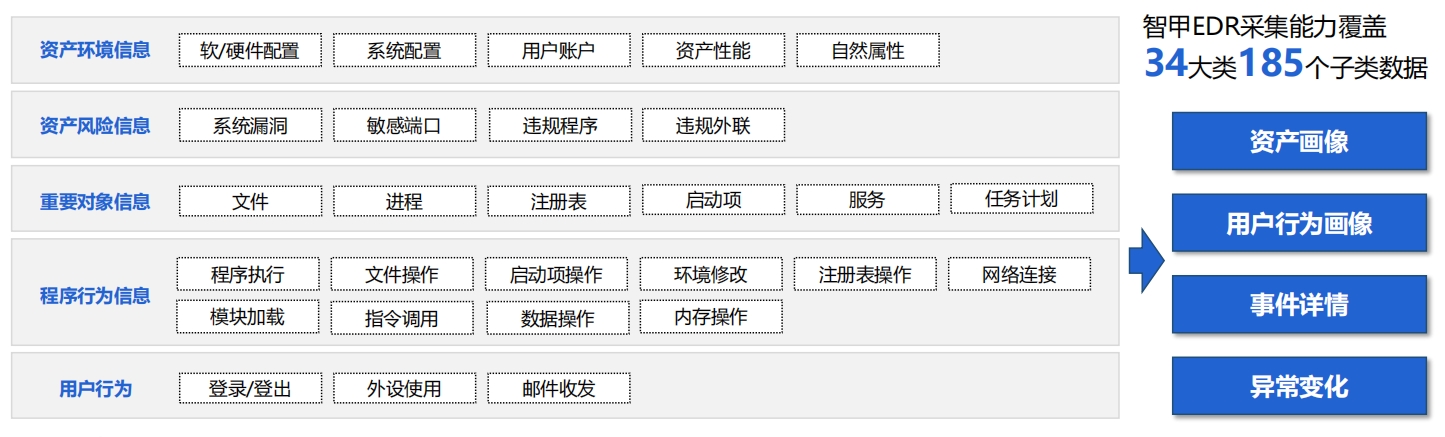
icon数据采集:多种措施融合,采集能力可满足多类场景需求icon
icon资产管理:实现资产信息可观测,杜绝资产漏管情况icon

有效的安全防护策略是建立在对所有资产充分掌握并进行全面监控的前提之下的,影子资产往往是攻击者的重点利用对象,也是安全运营人员 的防御盲区,因此 “摸清家底”是终端防护工作的基础。

icon资产管理:自动化运维,形成常态安全治理方案icon
资产探测
主动发现:可对全网进行资产探测,快速定位未管控终端。信息补全:可通过深度扫描和平台关联分析对资产属性进行补全。自动分类:支持对资产进行自动分类或自定义资产类型,高效完成资产基础管理工作。
资产清点
自动化构建:对资产进行全面盘点并建立多维度台账,清晰展示网络资产分布。持续监控:支持对资产动态的精准识别,保证监控数据与终端实际数据一致。
风险识别与加固
实时评估:基于风险检测规则对全网终端进行安全评估,可形成单终端评估报告及风险加固建议。攻击面收敛:支持对已检测风险进行自动、手动加固,并可对加固任务进行跟踪。
资产行为审计
对资产行为进行实时检测,对风险行为进行实时审计。
icon病毒查杀:依托安天威胁检测引擎查杀海量威胁icon
人工专家分析研判
依靠安天二十余年分析经验的强大团队, 对网络威胁进行精准特征提取
后台沙箱动态分析
对恶意代码进行动态分析,有效应对加密变形和各种中间数据
启发检测发现未知
通过异常点提取、向量提取等手段,建立异常发现、未知检测的强大能力,
威胁情报精准防御
结合安天上百个威胁情报收集源,第一 时间掌握最新威胁情报
特征检测
提取恶意代码最核心的部分作为检测特征,可有效应对恶意代码的变形与衍生。
虚拟执行
内置轻载虚拟执行机制,对恶意代码动态解密,实现shellcode等中间数据的 精准发现。
神经网络
基于深度学习技术的同源判别模型,融合多源样本特征信息,实现未知样本的 同源关联与判别。
云端检测
基于文件信誉对恶意代码进行检测,目前已有超百亿的恶意代码相关数据
icon病毒查杀:有效应对各类检测场景与各类恶意代码icon
云查杀,利用云端强大算力实现精准威胁检测 客户端采集文件特征后由云端完成威胁检测,客户端无需本地重载病毒库和消耗过多算力,依托云端集成的海量威胁特征库和强大计算能力完成威胁检测。 代码特征检测,有效应对恶意代码的变形与衍生 传统HASH检测方式需要十分庞大的病毒库(甚至超过百亿),资源消耗高、需频繁升级、应对变种效果差、且通常需要联网检测,安天AVL率先采用恶意代码最核心作为检测对象,可实现1个特征检测多个病毒,仅通过5000w特征实现查杀超过10亿个病毒,尤其适合内网等不方便频繁升级病毒库环境。
全对象、向量级检测,查杀能力覆盖各类威胁文件 支持对可执行文件、脚本、文档、Shell、媒体类文件等超过300+种类型文件进行检测,并可以进行向量级检测,对文件hash、代码特征、调用API、包含URL、数字签名等均进行检测,实现对各类威胁尤其是高级威胁的查杀能力。
icon威胁防护:基于内核级动态防御能力发现攻击行为icon

攻击方会利用恶意代码在终端内执行各种攻击动作,如果恶意代码未能检出,对攻击行为和异常流量的检测将成为发现和防御的关键, 智甲EDR具有内核级动态防御能力,可对多种攻击行为进行实时检测和遏制。

icon分布式防火墙:场景化快速形成策略,约束主机出/入站流量icon
分布式防火墙是指驻留在终端内,通过驱动模块对主 机网络进行管控的安全产品,它可以由管理端快速制 定、分发管控策略至各个终端,实现在终端完成对流 量的放行与拦截。 通过网络管控建立终端可访问网络的“黑名单”与 “白名单”,防止终端进行风险网络访问。
icon事件调查:以可编排调查能力快速定位、处置目标终端icon
制定事件调查脚本
待查对象:文件、文件夹、进程、服务、注册表、任务计划等;允许自定义调查规则
客户端静默调查
客户端全程静默调查
低定能占用
调查过程不影响终端运行和使用
调查结果呈现
命中终端展示
命中对象详情展示
命中对象处置
支持清除、修改、创建等处置方式  处置策略允许自定义
处置结果有验证

产品推荐

华师经纪课派企业线上学习平台
华师经纪课派企业线上学习平台,是优质的企业级培训管理系统推荐与在线课程学习平台。课派为组织赋能而生的全新学习平台,能通过团队学习管理,将外部新知有效内化为团队新知,助力企业实现团队认知升级,高效提升组织战斗力。
免费试用
查看详情
Neocrm NeoAgent AI CRM Platform
Neocrm NeoAgent AI CRM Platform serves as an Enterprise Customer Operation Platform and Enterprise AI Sales Assistant Tool. Powered by AI, it streamlines sales workflows and customer management to boost overall business efficiency.
免费试用
查看详情
腾讯云会展 易展
腾讯云会展·易展,营销、撮合、转化,面向展览企业提供的一站式线上平台搭建SaaS工具。帮助主办方快速创建展会内容、现场直播,在线管理招展、招商,帮助传统线下参展企业完成展品数字化上云,帮助展商更得好的跟买家沟通互动,助力展会参展效果提升 。
免费试用
查看详情
蓝墙互联smart-ERP计划管理系统
蓝墙互联smart-ERP计划管理系统,计划节点管理协同高效、执行有力(开发节奏总览、节点完成率排名考核、标准工期对比、异常预警),全景计划分级管控,集团管控关键&一级节点,区域自行管控二、三级节点,模板集团级统一,支持未来更多专项计划配置上线。
免费试用
查看详情