立即咨询

电话咨询

微信咨询

立即试用
商务合作

青藤云猎鹰威胁狩猎解决方案

青藤猎鹰·威胁狩猎平台基于ATT&CK框架,帮助用户解决安全数据汇集、数据挖掘、事件回溯、安全能力整合等各类问题。该产品提供了上百类ATT&CK攻击场景,用户可直接对数据进行深度挖掘,此外还可以利用青藤自研QSL语言追踪异常活动,及时发现潜在威胁。对于拥有成熟安全运营中心的组织来说,威胁狩猎是一项必不可少的技能。
立即咨询
icon现状和问题icon
如何发现未知威胁?

网络威胁越来越严重,各类安全攻击手段层出不穷,如0day、远控木马、社会工程攻击等。基于特征的检测手段束手无策,对于用户而言,任何没有告警的威胁都是未知威胁。 日常运维或护网发现不到的威胁都是未知威胁。

告警验证和分析效率低?

当监控设备产生告警后,无法快速的验证这个告警是真是假?主机是否已经被攻陷。除了这个告警以外,黑客还在这台机器上干了什么,有没有窃取凭据?攻击者通常会清理自己的痕迹。 登陆不同主机验证告警效率低,黑客清理痕迹难分析。

如何实现全面内网溯源?

确认真实告警后,但是不知道从哪来的?只好先删除了、关机。 调查来龙去脉非常困难,要找很多人,排查很多设备日志,最后大概率还是没搞清楚只好算了。溯源是一个系统工程,跨部门,难以有效溯源,下线主机无法根本上解决问题。

icon产品概述icon

青藤猎鹰·威胁狩猎平台基于ATT&CK框架,帮助用户解决安全数据汇集、数据挖掘、事件回溯、安全能力整合等各类问题。该产品提供了上百类ATT&CK攻击场景,用户可直接对数据进行深度挖掘,此外还可以利用青藤自研QSL语言追踪异常活动,及时发现潜在威胁。对于拥有成熟安全运营中心的组织来说,威胁狩猎是一项必不可少的技能。

icon威胁狩猎平台总体架构icon

青藤威胁狩猎平台(THP)通过威胁场景驱动数据,实现主机关键的细粒度数据的统一管理,把安全狩猎的思想快速的落地并进行验证。THP可以让发现高级威胁变的容易,让研判溯源变的简单,让工作效率的得到提升,全面保障客户业务的安全。

icon平台在安全运营中心的定位 icon

SIEM:安全监控-检测监控已知威胁。 Threat Hunting:主动分析安全威胁,事件调查,形成安全事件闭环管理的重要节点。 SOAR:安全编排和响应自动化,从而解放用户的生产力。 效果:建立高效协同的信息安全运营工作机制,形成安全事件监控、分析、响应处置的闭环管理,充分发挥防护体系的综合效力。

icon产品功能icon
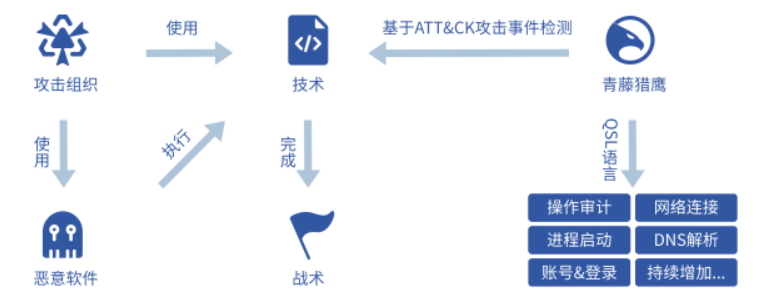
基于ATT&CK框架的攻击事件检测
通过深入研究ATT&CK框架的所有攻击战术与攻击技术,提供百余类攻击手段的检测方法,并能够通过综合查询分析,对各类服务器事件数据进行深度挖掘,合并各维度数据,及时检测安全威胁。
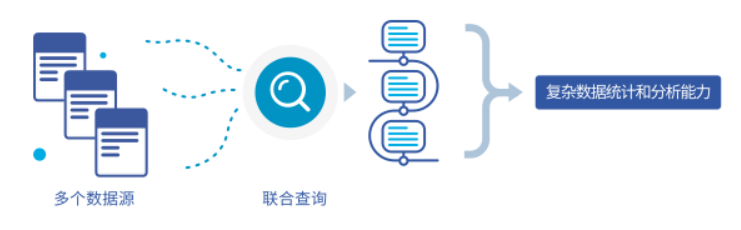
自研的青藤搜索语言(QSL)查询分析
QSL查询引擎是青藤自研的一个类SQL查询引擎,所有数据可以使用统一的方式进行检索,支持SQL查询的各类常见查询语法,支持数据联合查询,提供复合统计分析能力和连续数据分析能力。
icon产品亮点icon
异构数据统一分析
深度集成青藤万相产品,可连通数十类原始数据,覆盖资产、风险、入侵、日志、任务等。用户还可自行连接其它产品的原始数据源,进行联合分析,关联查询,解决了单一产品能力不足的问题。
基于用户实体行为分析(UEBA)的机器学习引擎
内置多种实用分析函数,进行异常检测、聚类和关联分析,以及异常登录检测模型,可以快速有效地发现异常行为。
iconTHP四大应用场景icon

在日常运营中,极大提升检测能力、研判溯源、响应的效率

威胁建模
基于ATT&CK框架技术行为的深度理解,专家建立相应的Att&ck模型,目前平台已内置近百种模型。基于用户的环境,总结和提炼一些常用的攻击行为特征,并结合用户的核心资产信息,THP迅速构建精确的威胁狩猎模型。
研判确认
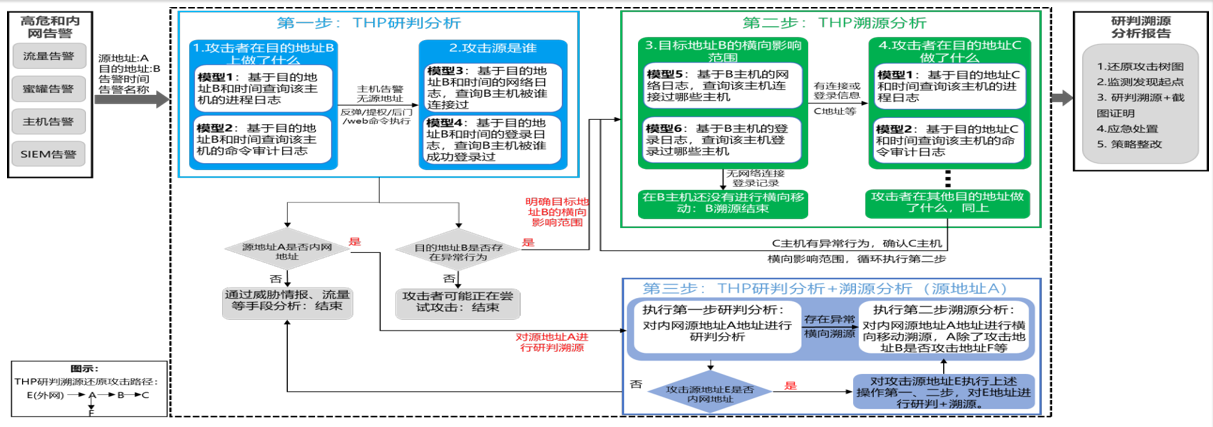
当入侵告警发生的时候,THP能够快速确认告警是否真实有效,并且弄清楚这台机器上还发生了什么事情。比如,攻击者正在尝试收集信息、上传恶意文件,包括凭据是否被窃取等。
 
 
内网溯源
当某台服务器产生告警后,并已确认该服务器已被攻陷,此时攻击者可能已经拿到了多台主机的控制权。THP可以迅速溯源攻击者掌握了哪些机器,还原整个攻击链路,把攻击者踢出内网。
调查取证
针对数据日常取证、违规操作调查、内部账号共享等。平台从时间、行为的维度分析事件的前因后果,快速定位异常违规行为和数据审计取证。减少人工操作并降低人为登录主机取证的操作风险,提升企业IT智能运营水平。
icon威胁建模场景icon

场景描述:首先,基于ATT&CK框架技术行为的深度理解,专家建立相应的模型,目前平台已内置近百种狩猎模型。其次,基于用户的环境,总结和提炼一些常用的攻击行为特征模型,迅速构建精确的狩猎模型。支持网络安全对抗全景知识库模型; 内置ATT&CK模型150条,46.6%的覆盖率; 从黑客攻击视角进行威胁建模并持续更新; 评估安全防护能力,完善检测点及数据源。 核心价值:通过平台内置战技术模型、日常知识模型固化和积累,持续提升整体安全检测和发现能力。 总结:持续提升检测能力,固化知识模型。

icon研判溯源场景icon

核心价值:确认告警的真假,还原整个攻击链路,从根本上解决安全问题。

icon调查取证场景icon

场景描述:平台从时间、行为的维度分析事件的前因后果,快速定位异常违规行为,减少人工操作并降低人为登录主机取证的操作风险。场景:数据日常取证、违规操作调查、内部账号共享、关键业务重启监控等。 引擎:平台采用了自研日志搜索分析引擎,实现各种灵活的数据查询、分析功能,满足各种事件分析需求。 数据:支持主机全量的细粒度数据,后续数据进行持续的更新。 核心价值:灵活高效,快速定位内部违规行为,实现内网的风险行为监控。

icon方案配套服务icon

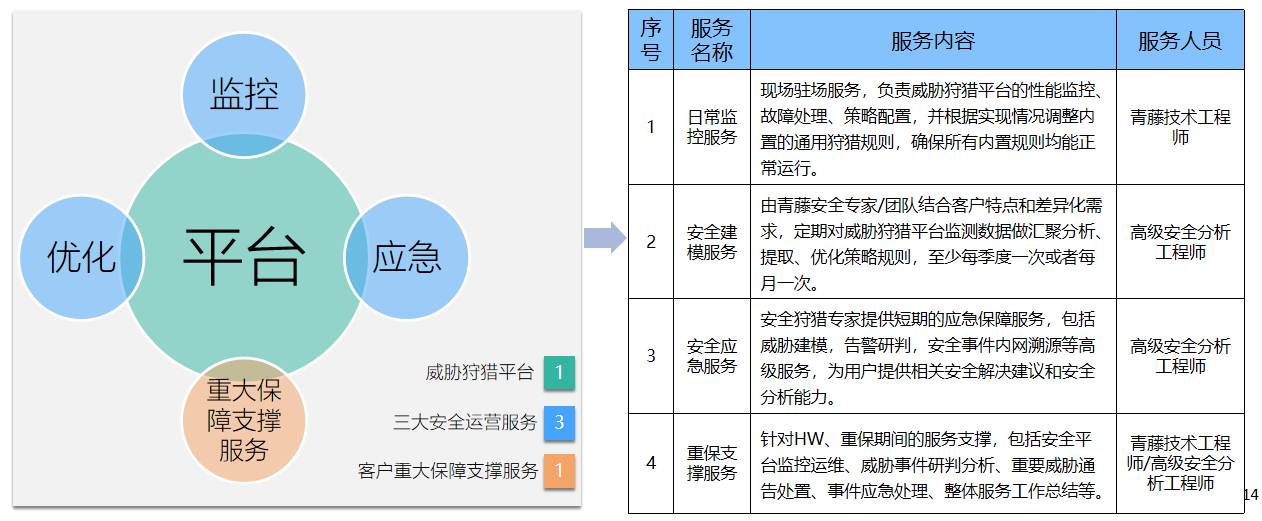
威胁狩猎服务:利用通过“1+3+1”配套运营服务体系,构建青藤威胁狩猎平台与客户侧安全运营服务的综合支撑体系,让THP价值最大化,让客户更有效的开展网络安全业务管理,保障IT业务顺畅运行。
icon经典案例icon

某款安全产品发出报警,指示某主机上的Apache ActiveMQ存在异常,需要响应确认。通过青藤猎鹰•威胁狩猎平台,只需要输入希望查找的应用程序即可,大大 提高了安全响应人员的响应速度,缩短了响应时间。

产品推荐

腾讯云混合云存储一体机 TStor
腾讯云混合云存储一体机是融合软硬件的一体化设备,软硬件一体化设计和开发验证,预先集成第三方生态应用并深度优化;与腾讯云互通融合,为用户提供云缓存、云复制、云分层等混合云存储服务,客户可随时随地、按需启动应用关联数据,构建弹性高效的业务系统,适用于边缘计算、云灾备、云扩展、混合部署等各种场景
免费试用
查看详情
腾讯乐享Deepseek 企业知识库系统
腾讯乐享 Deepseek 企业知识库系统,是企业知识管理的革新利器。它能高效汇聚、整理各类知识,构建结构化知识网络。员工可快速检索所需信息,加速知识流通与共享。依托先进技术,实现智能知识推荐,助力员工提升工作效率,促进团队协作,为企业持续发展提供坚实的知识支撑。
免费试用
查看详情
通付盾零信任API安全管理系统
针对分析当前API数据管理受限于API数据的种类、数据源、格式、接口整合及数据安全合规交换等问题,通过提供多协议数据接入与转换、权限控制、数据脱敏、隐私保护、智能实时预警、安全审计等功能,实现作为用户端与服务端的纽带,核心任务是通过接口统一管控,辅助服务端将能力、服务、数据以接口的形式开放给用户端。解决API管理过程中的标准不一、管理繁琐、传输安全、隐私合规等问题,并快速打通数据孤岛,为数据供需双方提供安全高效的数据交换解决方案。
免费试用
查看详情
Neocrm NeoAgent AI CRM Platform
Neocrm NeoAgent AI CRM Platform serves as an Enterprise Customer Operation Platform and Enterprise AI Sales Assistant Tool. Powered by AI, it streamlines sales workflows and customer management to boost overall business efficiency.
免费试用
查看详情